
Основные понятия информационной безопасности
1.1. Информационная безопасность и защита информации
Под информационной безопасностью понимают состояние защищенности информации и информационной среды от случайных или преднамеренных воздействий естественного или искусственного характера, которые могут нанести ущерб субъектам информационных отношений (в том числе владельцам и пользователям информации).
Субъектами информационных отношений здесь названы лица и организации, чьи интересы затрагиваются обращением информации: ее владельцы, пользователи, а также те, к кому эта информация относится. Это не всегда одно и то же лицо. Сведения о клиенте банка принадлежат клиенту, обрабатываются банком, а ущерб от их разглашения понесет прежде всего клиент. Значительная часть требований к системам защиты возникает именно из-за этого расхождения.
Защита информации – комплекс мероприятий, направленных на обеспечение информационной безопасности.
На практике объектом защиты выступает не информация сама по себе, а система, в которой она обрабатывается. Автоматизированной информационной системой (АИС) называют совокупность данных, программного обеспечения, технических средств, поддерживающей инфраструктуры и обслуживающего персонала, предназначенную для сбора, хранения, обработки и передачи информации. Персонал не случайно присутствует в определении: человек является полноправным компонентом АИС и, как правило, наиболее уязвимым.
1.2. Свойства защищаемой информации
Самая распространенная модель информационной безопасности базируется на обеспечении трех свойств информации: конфиденциальность, целостность и доступность (CIA).
Конфиденциальность (Confidentiality) – состояние информации, при котором ознакомиться с ней может только строго ограниченный круг лиц, имеющих на это право. Если доступ к информации получает неуполномоченное лицо, происходит утрата конфиденциальности.
Для некоторых типов информации конфиденциальность является наиболее важным свойством. Это государственная тайна, профессиональная тайна (медицинские и страховые записи, материалы следствия, налоговые данные), коммерческая тайна (данные стратегических исследований, спецификации новых изделий), персональные данные (сведения о клиентах банка, кредиторах, партнерах), интимная переписка.
Целостность (Integrity) – такое состояние информации, при котором изменения в нее вносят только уполномоченные лица. Целостность теряется, когда в результате сбоев или действий злоумышленника данные искажаются.
Обеспечение целостности с точки зрения информационной безопасности – это решение двух самостоятельных задач:
- Собственно, предотвращение искажения данных. В основном включает методы защиты от естественных и непредумышленных угроз: обеспечение отказоустойчивости (зеркалирование оборудования, например, с помощью RAID-массивов) и обеспечение безопасного восстановления (резервное копирование и т. д.), антивирусная защита, основной механизм против умышленного искажения – разграничение доступа.
- В реальном мире предотвратить любые искажения невозможно (данные все же могут быть уничтожены вместе со всеми компьютерами пожаром или цунами), поэтому даже более актуальна задача-минимум: обнаружение искажений. Получатель сообщения должен точно знать, дошло ли оно до него в том виде, в котором было отправлено. Она решается, в основном, криптографическими методами.
Целостность особенно важна для данных, связанных с функционированием объектов критических инфраструктур (например, управления воздушным движением, энергоснабжения и т. д.), финансовых данных, CRM- и ERP-систем.
Показательным примером атаки на целостность является вредоносная программа Stuxnet, обнаруженная в 2010 году. Ее целью были не данные пользователей и не работоспособность системы: программа изменяла управляющие команды промышленных контроллеров, задававшие режим вращения центрифуг обогатительного производства, и одновременно передавала на пульт операторов заранее записанные штатные показания датчиков. Оборудование выходило из строя, а система управления показывала, что все в порядке. Характерно, что, хотя искажались всего лишь числа, ущерб был нанесен физическому объекту.
Доступность (Availability) – состояние информации, при котором субъекты, имеющие право доступа к ней, могут беспрепятственно осуществлять этот доступ. Уничтожение или блокирование информации (в результате ошибки или преднамеренного действия) приводит к потере доступности.
Нарушение доступности (к примеру, блокировка сайта) воспринимается публикой как незначительный инцидент (по сравнению с новостями о крупных утечках номеров банковских карт, баз смс-сообщений и т.д.). Это не так. Информационные системы создаются для того, чтобы оказывать информационные услуги. Если информация недоступна, предоставление таких услуг становится невозможным. Система выведена из строя. Особенно важна доступность для систем, ориентированных на массовое обслуживание клиентов (системы продажи железнодорожных билетов, распространения обновлений программного обеспечения, банковские услуги).
Ситуацию, когда уполномоченный пользователь не может получить доступ к определенным услугам (чаще всего сетевым), называют отказом в обслуживании (DoS – Denial of Service). Если запросы, выводящие систему из строя, поступают одновременно с большого числа компьютеров, говорят о распределенной атаке на отказ в обслуживании (DDoS).
Нарушение доступности информации при помощи DoS-атаки хорошо иллюстрирует один нашумевший случай – дело балаковских хакеров. Английские букмекерские конторы принимают ставки посредством своих интернет-сайтов. Группа злоумышленников организовывала распределенные атаки на эти сайты: сайты падали, пользователи не могли сделать ставку, а компании несли убытки. Далее конторам направлялось письмо примерно следующего содержания: «В указанный день на компанию будет совершена DDoS-атака, длительность которой будет зависеть от ее руководства. Если отправитель письма не получит 10000 долларов, атака будет продолжаться до полного банкротства компании». Убытки, которые несли компании прежде чем уступить требованиям вымогателей, значительно превышали запрашиваемые суммы.
Кроме трех перечисленных свойств дополнительно выделяют еще два свойства, важных для информационной безопасности: аутентичность и апеллируемость.
Аутентичность – возможность получателя убедиться в авторстве сообщения или действия. Она обеспечивает уверенность в том, что взаимодействие происходит с тем самым участником, а не с имитатором (злоумышленником).
Апеллируемость – возможность доказать авторство сообщения или действия и невозможность его отрицания автором впоследствии.
Разница между ними имеет практическое следствие. Аутентичность нужна получателю сообщения и достаточна для него самого: убедившись, что сообщение пришло от Алисы, Боб может действовать. Апеллируемость нужна для того, чтобы Боб мог доказать это третьей стороне – например, суду, – уже после того, как Алиса от своих слов отказалась. Механизмы, обеспечивающие первое, не обеспечивают второго автоматически, для этого система должна проектироваться так, чтобы собирать неопровержимые цифровые следы. Техническое свойство системы – способность порождать и проверять доказательства совершенного события или действия – называют неотказуемостью.
Перечисленные свойства не независимы и нередко вступают в противоречие. Самый надежный способ обеспечить конфиденциальность данных – уничтожить их (ценой доступности); самый надежный способ обеспечить доступность – раздать копии всем желающим (ценой конфиденциальности). Реальная система защиты всегда представляет собой компромисс, а выбор этого компромисса требует отдельного обоснования.
1.3. Субъекты, объекты и базовая модель
При описании защищенных систем принято разделять активные и пассивные сущности. Субъект – активная сущность, способная выполнять операции: пользователь, процесс, устройство, действующее от чьего-либо имени. Объект – пассивная сущность, над которой операции выполняются: файл, запись в базе данных, канал связи, устройство. Разделение это относительное, а не абсолютное: одна и та же программа выступает объектом, когда ее записывают на диск, и субъектом, когда она запущена и обращается к другим файлам. Формальное значение эта пара понятий приобретает в моделях разграничения доступа.
Базовым объектом изучения в информационной безопасности обычно является система, состоящая из следующих элементов (рис. 1.1):
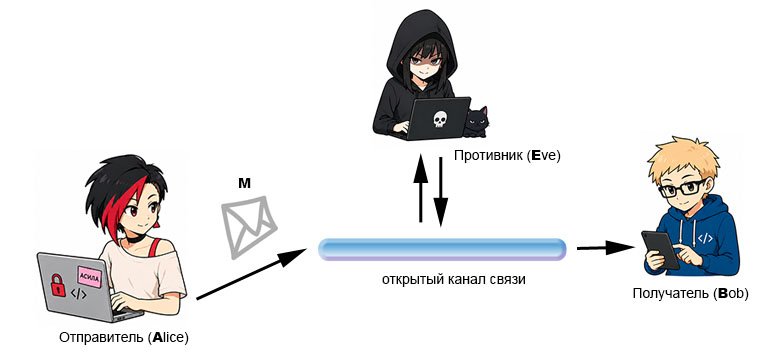
Рис. 1.1. Базовая модель
A – отправитель (автор) сообщения;
B – получатель сообщения;
M – сообщение (message);
открытый канал связи, по которому передается сообщение;
E – противник (enemy), имеющий доступ к открытому каналу связи и перехватывающий сообщения. В зависимости от возможностей противника различают пассивный и активный перехват. При пассивном перехвате противник только «подслушивает» все сообщения. Активный перехват предполагает изменение сообщений отправителя, навязывание получателю собственных сообщений, удаление сообщений из канала.
В криптографической литературе участникам информационного обмена по традиции даются имена Алиса и Боб (Alice и Bob), а противника называют Евой (Eve).
К приведенной схеме сводятся разные частные случаи. Например, когда Алиса сохраняет на диске зашифрованный файл, можно представить, что она отправляет сообщение самой себе (из будущего) и хочет защитить его конфиденциальность от противника, имеющего доступ к ее жесткому диску. Когда Алиса и Боб ведут двустороннюю переписку, они по очереди выступают в роли отправителей и получателей сообщения.
Если Алиса и Боб имеют закрытый канал для обмена сообщениями (канал, к которому никто посторонний не может получить доступ ни при каких обстоятельствах; возможно, Алиса и Боб – последние люди на земле), то средства защиты этих сообщений им вряд ли понадобятся. Но в реальной жизни очень сложно представить себе гарантированно закрытый канал связи.
Различие между пассивным и активным противником – важнейшая характеристика задачи. Против пассивного противника достаточно обеспечить конфиденциальность; активный противник вынуждает дополнительно обеспечивать целостность и аутентичность, а это требует принципиально других средств.
1.4. Угроза, уязвимость, атака
Ключевой категорией, с которой работает безопасность, является угроза – потенциально возможное событие, действие, процесс или явление, которое может привести к нанесению ущерба чьим-либо интересам.
Соответственно угрозой информационной безопасности называется потенциально возможное событие, процесс или явление, которое посредством воздействия на информацию или компоненты АИС может прямо или косвенно привести к нанесению ущерба интересам субъектов информационных отношений.
Уязвимость – недостаток в программном обеспечении, оборудовании или процедуре, который создает возможность реализации угрозы. Уязвимость – это отсутствие или слабость защитных мер.
Атака – попытка реализации угрозы.
Нарушение – реализация угрозы.
Ущерб – неблагоприятные последствия, наступившие для субъекта информационных отношений в результате нарушения. Ущерб может быть как прямым (утраченные средства, стоимость восстановления системы, штрафы), так и косвенным (упущенная выгода, потеря репутации, отток клиентов), причем второй нередко превышает первый и гораздо хуже поддается оценке.
Из этих определений следует вывод, который определяет весь способ рассуждения специалиста по информационной безопасности:
Утверждение «система защищена» само по себе бессодержательно
Осмысленным является только утверждение вида «система защищена от такого-то противника, обладающего такими-то возможностями, в отношении такого-то свойства такой-то информации». Безопасность – не свойство системы, которое можно измерить, глядя на нее, это утверждение об отношении системы и противника. Соответственно, всякий раз, встречая слова «стойкий», «надежный», «безопасный», следует задавать вопрос: против кого и относительно чего?
1.5. Принцип Керкгоффса
Первое естественное побуждение проектировщика защиты – засекретить как можно больше: не раскрывать используемый алгоритм, скрывать структуру системы, не публиковать сведения об используемых средствах. Такой подход называют безопасностью через неясность (security through obscurity). История показала его несостоятельность.
В 1883 году голландский криптограф Огюст Керкгоффс сформулировал шесть требований к военным шифрам, одно из которых стало основой методологии информационной безопасности и известно как принцип Керкгоффса:
Криптографическая система должна оставаться стойкой даже в том случае, если о ней известно все, кроме ключа
Клод Шеннон впоследствии переформулировал ту же мысль короче: «противник знает систему». Принцип не утверждает, будто противнику действительно известно устройство системы. Он предписывает проектировать исходя из этого утверждения, то есть требует не скрытности, а определенного распределения секретов. Практические обоснования принципа следующие:
- Секрет должен быть заменяемым. Если стойкость системы опирается на секретность алгоритма, то однократное разглашение алгоритма (утечка документации, увольнение разработчика, дизассемблирование программы) обесценивает систему целиком, и восстановить защиту можно только полной ее заменой. Если стойкость опирается на секретность ключа, скомпрометированный ключ заменяется за минуты, а система продолжает работать.
- Секрет должен быть малым. Алгоритм – это тысячи строк кода и десятки взаимодействующих компонентов; удержать в тайне такой объем невозможно, тем более что он должен быть реализован, отлажен, установлен и сопровожден. Ключ – короткая последовательность бит, и задача его сохранения решаема.
- Секрет должен быть индивидуальным. Один и тот же алгоритм используют миллионы пользователей; если он секретен, то это общий секрет, и его компрометация затрагивает всех сразу. Ключ у каждого свой, и утрата одного ключа не затрагивает остальных.
- Открытая конструкция допускает проверку. Утверждение о стойкости алгоритма требует доказательства или, как минимум, длительной безуспешной проверки на прочность. Проверить закрытый алгоритм могут только его авторы, то есть ровно те люди, которые уже не заметили в нем ошибку один раз. Именно поэтому все современные стандарты шифрования публикуются полностью, а сами стандарты принимаются по итогам открытых конкурсов, в ходе которых участники несколько лет пытаются взломать работы друг друга.
Из принципа Керкгоффса не следует, что сокрытие сведений о системе бесполезно. Оно затрудняет работу противника и вполне может применяться как дополнительная мера. Из принципа следует другое: сокрытие не может служить основанием стойкости. Система, безопасность которой держится на том, что противник чего-то не знает о ее устройстве, не является защищенной – она является непроверенной.